
I. RANSOMWARE LÀ GÌ?
Ransomware là một dạng mã độc ngăn chặn nạn nhân truy cập vào dữ liệu của chính họ bằng cách mã hóa dữ liệu đó một cách tinh vi và không thể giải mã được. Cho đến khi người nạn nhân ấy chấp nhận trả tiền chuộc cho tội phạm mạng, mới có thể giải mã được.
Vì vậy, các tội phạm mạng sử dụng nó như là một công cụ để hưởng lợi từ các cuộc tấn công vào các tổ chức doanh nghiệp.
Các phần mềm chống virus hay chống malware cũng có thể bị qua mặt bởi tính đa dạng của ransomware. Cách thức của các cuộc tấn công ransomware là lợi dụng lỗ hổng hay sơ hở của người dùng để xâm nhập vào các vùng dữ liệu quan trọng sau đó mã hóa chúng.
Các chuyên gia bảo mật cũng đã ra sức nghiên cứu và phòng chống ransomware bằng các phương pháp vá lỗi cũng như cập nhật hệ điều hành một cách tối ưu nhất cho người dùng. Tuy nhiên, để các bản vá lỗi được cập nhật sớm nhất và hiệu quả nhất, người dùng phải tự tay cài đặt, riêng đối với các doanh nghiệp vừa và lớn thì việc này rất mất thời gian.
II. TẠI SAO CẦN CÓ GIẢI PHÁP PHÒNG CHỐNG RANSOMWARE
Như chúng ta đã biết hầu hết ransomware được phát tán thông qua gửi thư rác hoặc gửi thư lừa đảo. Nhưng hiện nay, ransomware đã có thể phát tán rộng rãi trên internet thông qua lỗ hổng của máy tính và lỗ hổng phần mềm của bên thứ ba. Điển hình, Vào ngày 7 tháng 5 năm 2019, theo wikipedia tại thành phố Baltimore của mỹ đã bị tấn công ransomware đòi tiền chuộc 13 bitcoin tương đương 100.000 đô la mỹ. Còn tại singapore, vào ngày 4 tháng 7 năm 2018, dữ liệu cá nhân của 1,5 triệu bệnh nhân tại trung tâm y tế SingHealth của Singapore đã bị đánh cắp, trong số đó có cả dữ liệu của thủ tướng Lee Hsien Loong. Ngoài ra còn có rất nhiều các cuộc tấn công mạng khác tại nhiều quốc gia khác nhau trong đó có cả Việt Nam của chúng ta.
“Hãy trả tiền chuộc”, đó là câu phát biểu của một quan chức FBI trong hội nghị thượng đỉnh về an ninh mạng năm 2015. Tuy nhiên, sau đó FBI đã công bố một tài liệu chính thức cảnh báo về phòng chống ransomware.
Theo phương pháp truyền thống là “phát hiện rồi mới phản ứng”, như vậy khi bị tấn công bởi ransomware là quá muộn. Do đó, biện pháp phòng ngừa rất quan trọng đối với việc ngăn chặn mã độc, FBI đã đưa ra 9 bước khuyến nghị để ngăn chặn mã độc và sẽ được trình bày cụ thể hơn ở nội dung phía sau.
Sự phổ biến của ransomware đã tạo ra hệ sinh thái độc đáo cho các tội phạm mạng. Do đó, mục tiêu của bài viết này là cung cấp sự hiểu biết thấu đáo về mối đe dọa của ransomware và cách phòng chống nó một cách hiệu quả. ransomware có tính lây lan cao và hệ quả là toàn bộ dữ liệu người dùng bị mã hóa bằng những thuật toán tinh vi nhằm mục đích tống tiền hoặc phá hoại. Vậy, để nâng cao bảo mật và an toàn thông tin cho người dùng, các phần mềm vá
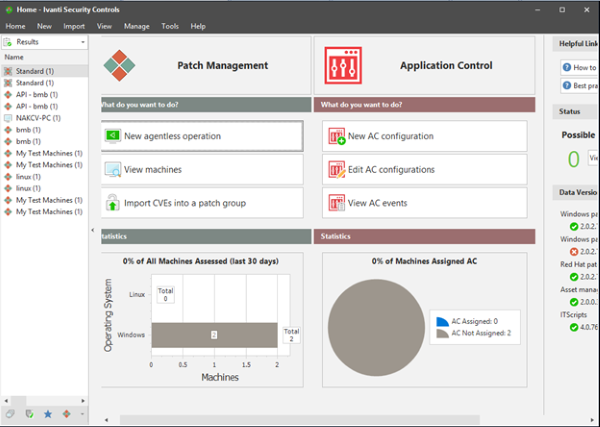
lỗi và kiểm soát ứng dụng bên thứ ba là cần thiết để phòng chống mã độc sớm nhất và hiệu quả nhất cho doanh nghiệp. Trong đó Ivanti Security Control là phần mềm thỏa mãn được các yêu cầu trên, nó giúp tăng cường tối đa bảo mật và phòng ngừa mã độc thông qua việc vá lỗi và kiểm soát ứng dụng của bên thứ ba. Ivanti Security Control gọi tắt là ISeC, là một phần mềm của hãng Ivanti, ISeC gồm có: Ivanti Patch for windows và Ivanti Application control.
III. 9 BƯỚC KHUYẾN NGHỊ CỦA FBI
- Vá lỗ hổng các hệ điều hành và ứng dụng quan trọng
Dành cho tất cả các tổ chức doanh nghiệp, việc vá lỗ hổng nên được xem là giải pháp trước tiên nhất để ngăn chặn ransomware nói riêng và ngăn chặn mã độc nói chung. Mới đây, phần mềm Adobe Flash có lỗ hổng và được tội phạm mạng tận dụng để khai thác, phân phối ransomware vào máy nạn nhân và đòi tiền chuộc. Do đó, ngoài việc vá lỗi hệ điều hành của máy tính thì việc vá lỗ hổng của phần mềm bên thứ ba cũng hết sức quan trọng để bảo vệ hệ thống của bạn.
Vá lỗ hổng đòi hỏi phải có kiến thức chuyên môn để chọn những lỗ hổng quan trọng có độ ưu tiên cao để vá trước. Nếu vá thủ công và khi một tổ chức doanh nghiệp càng lớn thì việc vá lỗ hổng càng gặp phải nhiều khó khăn hơn. Ngoài ra vá lỗ hổng theo phương pháp thủ công cũng dễ bị thiếu soát hoặc dễ bị phát sinh ra lỗi ngoài ý muốn.
Vá lỗ hổng cần phải có khả năng lập lịch vá và đảm bảo rằng không làm gián đoạn quá trình làm việc cũng như quá trình sản xuất kinh doanh của tổ chức doanh nghiệp.
Vá lỗ hổng cần phải được quản lý tập trung để dễ dàng kiểm soát cũng như phục vụ cho công tác báo cáo.
Vá lỗ hổng cần phải toàn diện, kịp thời, nhất quán nên phức tạp. Do đó, để quản lý được quá trình vá lỗ hổng đòi hỏi phải có một công cụ chuyên nghiệp, có liên kết với phần mềm bên thứ ba và được thực hiện tự động.
Vá lỗ hổng cần phải có khả năng vá cho môi trường thật, ảo hóa, cả môi trường workgroup và domain. Đối với các máy tính thường xuyên đi công tác ở ngoài tổ chức doanh nghiệp cũng phải có thể vá lỗi được thông qua cloud.
Nhưng đừng lo lắng. Ivanti Patch for windows là một phần tính năng vá lỗ hổng, thuộc phần mềm ISeC của hãng Ivanti có thể đáp ứng được đầy đủ các yêu cầu trên.


- Đảm bảo các phần mềm chống virus được cập nhật và thường xuyên
Nếu như vá lỗi là hàng rào trước tiên để ngăn chặn mã độc, thì phần mềm chống virus sẽ là giải pháp tiếp theo. Các chuyên gia về an ninh mạng cho rằng hầu hết các cuộc tấn công ransomware đều có thể ngăn chặn được bằng phần mềm chống virus dựa trên chữ ký số truyền thống. Tuy nhiên, để đảm bảo phần mềm chống virus phát huy được hiệu lực của nó, thì việc cập nhật phần mềm thường xuyên là hành động không thể thiếu.
Trên thị trường có rất nhiều phần mềm chống virus. Tuy nhiên, hãng Ivanti là một hãng có liên kết với nhiều hãng phần mềm thứ 3 khác trên toàn cầu nên việc cập nhật tệp định nghĩa virus luôn luôn đảm bảo nhanh nhất, sử dụng băng thông hiệu quả và được thực hiện một cách tự động. Ngoài ra phần mềm chống virus của Ivanti còn có thể theo dõi được hành vi của virus để phòng ngừa kịp thời khi có ý đồ xấu được phát hiện. - Quản lý sử dụng các tài khoản quan trọng
Trong một số trường hợp quyền quản trị của tài khoản quản trị bị sử dụng sai mục đích, nên tối ưu hóa sử dụng đặc quyền của tài khoản là một giải pháp rất quan trọng để tránh lạm dụng quyền thực thi chương trình, phần mềm. Quản lý sử dụng tài khoản cho phép kiểm soát được.
tất các đặc quyền của từng tài khoản đã cấp, tài khoản đã cấp chỉ được quyền sử dụng đúng và đủ theo nhiệm vụ được giao. Ivanti Application control là một tính năng của ISeC cho phép remove quyền quản trị nội bộ (administrator local), cho phép định nghĩa chính sách bảo mật và hạn chế sử dụng tài khoản có đặc quyền quản trị trong quá trình chạy chương trình. Tuy nhiên vẫn cho phép sử dụng khi cần thiết, thông qua cơ chế nâng quyền có sự kiểm soát của người quản trị. Nhờ sự linh hoạt này người sử dụng vẫn thoải mái làm việc mà không bị gò bó như phương pháp bảo mật thông thường nữa.

- Kiểm soát truy cập dữ liệu
Mục tiêu của ransomware là mã hóa dữ liệu của nạn nhân để tống tiền, để làm được như vậy có nghĩa là bằng cách nào đó ransomware có thể truy cập và thay đổi được tệp dữ liệu của nạn nhân. Do đó, Việc kiểm soát truy cập vào dữ liệu là rất cần thiết.
Trong quá trình làm việc các dữ liệu được chia sẽ trong mạng nội bộ cũng như mạng internet bên ngoài, khi chia sẽ có thể bị phân quyền truy cập không đúng hoặc thiếu sót nên dễ bị rủi ro dữ liệu.
Trong tổ chức doanh nghiệp luôn luôn có nhu cầu truy cập vào trang web bên ngoài, nên việc truy cập vào web cũng cần phải có sự kiểm soát. Ivanti Application control có thể giúp ta trong việc tạo chính sách cụ thể cho các nhu cầu trên. Ivanti Application control có thể ngăn chặn việc tạo, xóa, sửa tệp tin bằng cách sử dụng tính năng trust ownership. Do đó, dữ liệu sẽ không thể bị mã hóa được bởi một mã độc nào.

- Xác định và thực thi những chính sách sử dụng phần mềm
Phần mềm của Ivanti giúp cho việc định nghĩa, thực thi, áp đặt quy tắc để kiểm soát hành vi của bên thứ 3 trở nên dễ dàng hơn. Các quy tắc này sẽ giúp cho ta cấm một hoặc nhiều phần mềm chạy trên máy tính của mình, hoặc cấm theo người dùng, cấm theo hãng và có thể áp dụng cho một máy tính hoặc một nhóm máy tính nào đó. Phần mềm rất linh hoạt và có thể quản lý tập trung tại một máy chủ mà không ảnh hưởng đến hoạt động sản xuất kinh doanh khi triển khai. - Tắt macro trong các file Microsoft Office
Vô hiệu hóa macro trong các tệp tin Office sẽ ngăn chặn được mã độc thực thi, kể cả ransomware. Cụ thể ransomware sẽ yêu cầu người dùng mở macro trong tệp tin Office rồi từ đó lợi dụng quyền điều khiển để tải về mã độc lên thiết bị.
Ivanti Security control sẽ cho phép các quản trị viên vô hiệu hóa macro, giới hạn quyền truy cập để ransomware không thể thực thi trên thiết bị.
- Lập danh sách những ứng dụng “được cho phép”
Giải pháp này loại bỏ khả năng hoạt động của ransomware một cách hiệu quả vì với các phần mềm ứng dụng tin cậy trong danh mục cài sẵn sẽ không thể kích hoạt ransomware. Thử thách lớn nhất của giải pháp này là khâu chọn lọc và cho các phần mềm ứng dụng đó vào danh mục tin cậy.
Với Ivanti Application control, doanh nghiệp có thể dựa vào danh mục có sẵn với các phần mềm đáng tin cậy từ các công ty lớn như Microsoft, Oracle… Bên cạnh đó là khả năng giới hạn quyền truy cập của ứng dụng mà doanh nghiệp có thể yên tâm với các phần mềm của bên thứ ba. - Giới hạn người dùng trong môi trường ảo hóa và đóng gói
Trong nhiều trường hợp, ransomware thường được gán vào email. Do đó, việc giới hạn người dùng trong môi trường ảo hóa và cô lập sẽ ngăn chặn được sự lây lan cho người dùng khác. Hệ sinh thái của ransomware cũng từ đó cách ly và ngăn chặn kịp thời. - Sao lưu các file quan trọng thường xuyên
FBI khuyến cáo việc đặt lịch và thường xuyên sao lưu dữ liệu quan trọng như là một tác vụ không thể thiếu trong việc vận hành doanh nghiệp. Nếu chẳng may bị tấn công bởi ransomware, dữ liệu sao lưu sẽ là vị cứu tinh cho bạn. Tuy nhiên, nếu các bước trên đã được thực thi đúng quy trình thì việc sao lưu cũng chỉ là giải pháp sau cùng cho việc phòng chống mã độc.
IV. TỔNG KẾT
Để được tư vấn về giải pháp phòng chống Ransomware của Ivanti chi tiết, xin hãy liên hệ chúng tôi.
– Hotline: 028.2244.3013
– Địa Chỉ: 493/28 Lê Đức Thọ, P.16, Q. Gò Vấp, Tp. HCM, Việt Nam