
Kính chào quý khách!
Thời gian gần đây, chúng tôi ghi nhận một số vụ tấn công bằng mã độc tống tiền (Ransomware) gây thiệt hại nghiêm trọng cho nhiều tổ chức, bao gồm cả những khách hàng đang sử dụng sản phẩm của Trellix.
- Có nhiều tổ chức bị tấn công theo cách khai thác lỗ hổng từ Exchange/Web Server vào AD Server, đánh cắp tài khoản, lây lan vào hệ thống máy tính của đội ngũ IT, tấn công vào nền tảng ảo hóa, mã hóa dữ liệu trên các datastore.
- Các mã độc này thuộc các chiến dịch nổi tiếng hoạt động mạnh trên toàn cầu từ lâu như BlackCat, Lockbit, nhưng các IOC cho thấy đều là mã độc mới (unknown) chưa có thông tin trên các hệ thống Threat Intelligencecho tính chất tùy biến và có mục tiêu rất cao.
- Trellix-Tri Thứckhuyến nghị khách hàng triển khai đầy đủ các biện pháp sao lưu dữ liệu cho các máy chủ, máy tính quan trọng, thực hiện rà soát hệ thống về các mã độc và biện pháp kiểm soát an toàn thông tin. Dưới đây là một số thông tin tham khảo để tăng khả năng phát hiện và phòng vệ của hệ thống.
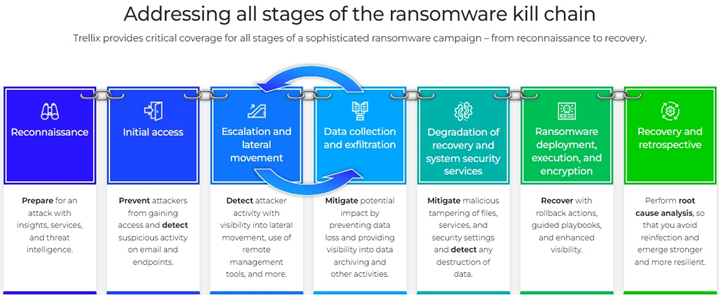
Tham khảo và thực hiện các khuyến nghị, hướng dẫn của Trellix như bên dưới đây:
CISCO hướng dẫn về ransomware
- Phân tích Cấu trúc của một Cuộc tấn công Ransomware:
Hiểu rõ các giai đoạn của một cuộc tấn công ransomware là rất quan trọng. Trung tâm Nghiên cứu Nâng cao Trellix đã phát triển một mô hình chuỗi giết chết gồm bảy giai đoạn dựa trên các cuộc tấn công thực tế, giúp các tổ chức lập kế hoạch cho mỗi giai đoạn và tăng cường khả năng phục hồi.
- Thực Hành và Giáo dục Công nghệ Thông tin Tốt Nhất:
Thực hiện các biện pháp cơ bản như chính sách mật khẩu nghiêm ngặt, phân đoạn mạng, xác thực đa yếu tố và sao lưu mạnh mẽ là rất quan trọng. Tạo các tài khoản giả mạo hoặc honeypot có thể giúp bắt kẻ tấn công sớm hơn, tăng hiệu quả phòng thủ.
- Triển khai Thông tin Tình báo Mối đe dọa:
Sử dụng thông tin tình báo mối đe dọa giúp hiểu hành vi và chiến thuật phát triển của các kẻ tấn công. Nó cho phép xây dựng các chiến lược phòng thủ tốt hơn phù hợp với các rủi ro cụ thể, tận dụng trí tuệ nhân tạo và học máy để giảm thiểu rủi ro một cách tích cực.
- Đánh giá và Quản lý Rủi ro:
Chuyển từ một cách tiếp cận phản ứng sang một cách tiếp cận dựa trên rủi ro đòi hỏi đánh giá các khả năng của hệ thống có thể bị chiếm đóng, mất dữ liệu hoặc mất sẵn có của hệ thống. Theo CISO, bạn cần đánh giá nơi có các rủi ro lớn nhất đối với tổ chức và cách thức để thiết lập các quy trình và phương pháp bảo vệ khu vực yếu hơn. Ngân sách, tài nguyên và thời gian hạn chế đòi hỏi phải có sự đánh đổi dựa trên những gì hợp lý nhất cho tổ chức.
- Xác định Các Tài sản Dữ liệu Quan trọng:
Nhận ra rằng bất kỳ thông tin nhạy cảm nào cũng có thể bị nhắm đến, cần mở rộng phạm vi của dữ liệu được bảo vệ trong tổ chức.
- Ưu tiên Phát hiện Sớm và Sẵn sàng ứng phó:
Phát hiện sớm là chìa khóa để giảm thiểu thiệt hại. Cân bằng giữa phát hiện sớm và liên tục kinh doanh là quan trọng, đòi hỏi sự thông tin rõ ràng về rủi ro đến các bên liên quan.
- Tạo Kế hoạch An ninh Thông tin và Chính sách và Tài liệu:
Thiết lập các chính sách bảo mật thông tin và kế hoạch mạnh mẽ, cùng với các sách hướng dẫn cụ thể cho các mối đe dọa liên quan đến ransomware, đảm bảo sự sẵn sàng của tổ chức và phản ứng hiệu quả.
- Sử dụng XDR để Tăng tốc Điều tra và Phản ứng:
Sử dụng các giải pháp Phản ứng mở rộng (XDR) tích hợp các công cụ an ninh, cung cấp ngữ cảnh cho việc phát hiện mối đe dọa và tăng tốc thời gian phản ứng.
- Báo cáo về Kết quả Kinh doanh Chính:
Giao tiếp các chỉ số rủi ro ransomware đến các bên liên quan đòi hỏi xác định các chỉ số quan trọng dựa trên các yếu tố tổ chức như ngành công nghiệp, địa điểm và nhiều hơn nữa.
- Kiểm tra và Đánh giá Khả năng của Bạn:
Thực hiện kiểm tra định kỳ thông qua các bài tập như bàn thảo ransomware và các cuộc tập trận đội đỏ/xanh. Kiểm tra các điều khiển bảo mật và hệ thống sao lưu. Ví dụ, đưa sao lưu của bạn ra ngoài mạng và khôi phục chúng. Rất quan trọng là làm cho các bài tập này dựa trên các mối đe dọa và chiến lược ransomware mới nhất. Như một CISO, bạn đang tìm cách kết nối các nhóm và kết nối một phản ứng hiệu quả từ đầu đến cuối bao gồm email, điểm cuối, mạng lưới, bảo mật dữ liệu và nhiều hơn nữa.
Ứng phó khi bị ransomware tấn công
Quét ODS (On-Demand Scan) đầy đủ trên tất cả các hệ thống: Điều này cần được thực hiện để đảm bảo rằng không có hệ thống nào bị bỏ sót trong quá trình phát hiện và loại bỏ phần mềm độc hại.
Kiểm soát môi trường và xác nhận quyền kiểm soát: Sau khi xử lý tấn công, cần kiểm tra và đảm bảo rằng môi trường hệ thống đã được kiểm soát và không còn mối đe dọa nào khác tồn tại.
Phục hồi dữ liệu từ nguồn sao lưu: Sau khi môi trường đã được làm sạch, cần phục hồi tập tin bị ảnh hưởng từ nguồn sao lưu đã được xác định là an toàn và không bị nhiễm ransomware.
Thực hiện các biện pháp phòng ngừa và phản ứng khi có sự cố: Bao gồm việc huấn luyện nhân viên, chặn các loại tệp đính kèm nguy hiểm, và triển khai các biện pháp bảo mật khác như lọc thư rác, chặn các liên kết độc hại, và kích hoạt bộ lọc thư rác.
Bằng cách kết hợp tất cả các biện pháp này, tổ chức có thể phản ứng một cách toàn diện và hiệu quả đối với một cuộc tấn công ransomware.
Bảo vệ điểm cuối khi gặp ransomware
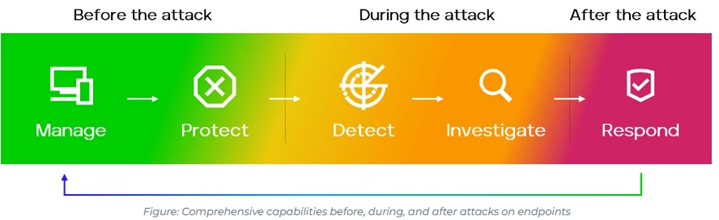
Trước cuộc tấn công – Quản lý và Bảo vệ:
Chuẩn bị trước tấn công là cách tiết kiệm chi phí nhất.
Quản lý và tối ưu hóa khả năng bảo vệ trên các thiết bị cuối là rất quan trọng.
Quản lý: Sự phức tạp ngày càng tăng về bề mặt tấn công.
Bảo vệ: Phải sử dụng một loạt các công nghệ bảo vệ để phát hiện và ngăn chặn các cuộc tấn công.
Tối ưu hóa bảo vệ: Quá thường xuyên, đội ngũ bảo mật nhận ra rằng sự cố đã được ngăn chặn nếu họ đã kích hoạt một công nghệ bảo vệ quan trọng có sẵn.
Trong quá trình tấn công – Phát hiện và Điều tra:
Phát hiện: Phát hiện các cuộc tấn công đang diễn ra và hiểu hành động cần thực hiện là rất quan trọng.
Điều tra: Cung cấp khả năng xem xét sâu và chi tiết về hoạt động của thiết bị cuối.
Sau cuộc tấn công – Phản ứng:
Phản ứng: Cần phải hiểu nguyên nhân gốc rễ của cuộc tấn công và thực hiện biện pháp phòng ngừa thích hợp.
Trellix Endpoint Security: Là nền tảng quan trọng cho việc quản lý bảo mật của tổ chức, cung cấp sự kiểm soát và quan sát trước, trong và sau các cuộc tấn công trên thiết bị cuối.
Trellix và Tri Thức khuyến nghị Quý Khách hàng nên:
- SAO LƯU DỮ LIỆU TẤT CẢ CÁC HỆ THỐNG QUAN TRỌNG
- CÓ BẢN SAO LƯU OFFLINE
- KIỂM THỬ KHẢ NĂNG PHỤC HỒI DỮ LIỆU TỪ DỮ LIỆU SAO LƯU
Dưới đây là hướng dẫn, mô tả chi tiết cho từng hạng mục:
ENDPOINT SECURITY
– Giám sát các Threat, Campaigns có dấu hiệu lây nhiễm trên Trellix Insights. Rà soát các campaigns có dấu hiệu lây nhiễm, ngăn chặn các IOC trên các hệ thống network vá các điểm yếu liên quan.
– Triển khai tối thiểu các module bảo vệ Threat Prevention và Adaptive Threat Protection với cấu hình khuyến nghị theo đánh giá Insights ở trên.
– Cập nhật các phần mềm bảo mật lên bản ổn định mới nhất để có các cơ chế (engine) bảo mật tốt nhất.
– Triển khai Application Control cho các máy tính work station quan trọng, các terminal, thiết bị IOT.
– Xem xét và rà soát các mối nguy (Threat) mới xuất hiện trên Insights và TIE Reputation.
– Quét mã độc hàng ngày QuickScan, và hàng tuần Full Scan. Xem xét và quét mã độc ngay với các máy bị gán nhãn.
– Giám sát Security Posture Score trên Insights, triển khai xử lý NGAY các máy tính:
• Không được cập nhật mẫu trong ngày – mục Content.
• Chưa cài đặt hoặc áp dụng biện pháp ngăn chặn các mã độc zero-day – mục Zero-day.
• Chưa cấu hình đúng để có khả năng bảo vệ tốt nhất – mục Configuration.
• Có dấu hiệu lây nhiễm các chiến dịch mã độc – mục Detection Prevalence.
• Có tồn tại các điểm yếu bảo mật – mục Vulnerability Assessment.
– Bật các signature của Exploit Prevention liên quan tới các kỹ thuật tấn công, công cụ thường được sử dụng gần đây: Fileless, Powershell, LSASS, Credential, Cobalt Strike, Mimikatz,…
– Tích hợp Endpoint Security/TIE/DXL với hệ thống phân tích mã độc nâng cao (Sandboxing) để phân tích nâng cao, phát hiện các mã độc mới.
SERVER SECURITY
– Rà soát đặc biệt với các hệ thống máy chủ AD/DC, Exchange Server, vCenter.
– Nghiên cứu triển khai kiểm soát ứng dụng (Application Control) và kiểm soát thay đổi (Change Control) cho các máy chủ phục vụ sản xuất kinh doanh (Production).
– Thực hiện các công tác như với Endpoint Security.
– Thực hiện cập nhật vá điểm yếu đối với các CVE được list trong danh sách, trên Insights:
CVE Prioritized by Trellix Research
CVE Prioritized by CISA
CVA Requiring Attention
Triển khai Host Firewall với cấu hình theo nguyên tắc mở tối thiểu theo yêu cầu bắt buộc cho các máy chủ.
EDR
– Giám sát và xem xét thường xuyên các mối nguy được EDR phát hiện và cảnh bảo, kể cả các mối nguy ở mức Medium hoặc thấp hơn.
– Tạo các trường hợp điều tra (Investigation) để phân tích các mối nguy.
– Cập nhật mẫu cho EDR hàng ngày.
– Xem xét cấu hình tăng thông tin giám sát thu thập.
– Sử dụng EDR kết hợp với Insights để rà soát các mối nguy và campaigns.
NETWORK IPS
– Rà soát lại cấu hình và cập nhật.
– Enable SmartBlocking cho Exploits, Malware Detection.
– Enable Block and auto Acknowledgement cho tất cả tấn công với BTP từ Low (1) tới Low (2) (cho nhóm Exploit và Malware).
– Enable Block and auto acknowledgment cho các tấn công với BTP là Medium (3) and và Severity là High
– High (9) (cho nhóm Exploit và Malware).
– Enable Block cho các Attack Definitions có mức độ BTP là Low và Severity là High.
– Tất cả các Attack còn lại sẽ để cảnh báo.
APT SANDBOXING
– Cập nhật các mẫu bảo mật và engine mới nhất.
– Sử dụng kết hợp các profile phân tích thường sử dụng, hay bị tấn công Windows7, Windows10.
– Bật các cơ chế phát hiện riskware.
SIEM
– Cập nhật các mẫu bảo mật và engine mới nhất.
– Sử dụng kết hợp các profile phân tích thường sử dụng, hay bị tấn công Windows7, Windows10.
– Bật các cơ chế phát hiện riskware.
DLP
– Thiết lập chính sách ngăn chặn các unknown process truy nhập vào dữ liệu cần bảo vệ.
Kết Luận
– Cần rà soát lại cập nhật, cấu hình, hiệu lực các biện pháp kiểm soát và quy trình phòng vệ chống lại mã độc nâng cao, APT và Ransomware.
– Xem xét tổng thể kiến trúc của giải pháp chống mã độc nâng cao, APT gồm: Endpoint/Server, Web, Email, Network, Collaboration, Uploaded file, Supply chains.
– Các Campaigns, Threat Actors có nhiều dấu hiệu tấn công vào các công ty tổ chức ở Việt Nam.
– BlackCat, Lockbit, Cuba, Play, Clop, Hive
– Top Threat Actors: APT40, Dabit, Xiaoqiying, MuddyWater, UNC1945, Mustang Panda, Lazarus
– Top Tools: Cobalt Strike, China Chopper, PowerSpoilt, PowerShell, Netsh, CMD, ASPXSpy…
Xin hãy liên hệ chúng tôi để được tư vấn chi tiết hơn.
– Hotline: 028.2244.3013
– Địa Chỉ: 493/28 Lê Đức Thọ, P.16, Q. Gò Vấp, Tp. HCM, Việt Nam